 감성개발자의 Blog
Article
지난주 테크 뉴스 핵심 정리: 젠슨 황 사임, 앤스로픽 IPO 공모가, 깃허브 CI 비밀값 탈취
지난주 목요일(현지시간), 엔비디아 젠슨 황이 CEO 자리에서 물러났다. 엔비디아를 33년 동안 이끈 창업자가 일주일도 안 돼 퇴장했고, 같은 주에 앤스로픽은 기업가치 1조 달러가 넘는 상장 일정을 확정했다. 지난주(11월 9일부터 15일까지) 테크 뉴스는 이 두 사건이 거의 다 가져갔지만, 개발자가 실제로 손을 움직여야 하는 소식은 오히려 그 아래에 있었다. 깃허브 Actions 비밀값을 노린 대규모 공격, 아웃룩 제로데이, 그리고 노트북에서 돌아가는 AWS다. 큰 뉴스와 실무 뉴스를 같이 정리해 본다.
일러스트: 월요일 아침 한 주의 테크 뉴스를 훑어보는 개발자
이번 주 요약
- 엔비디아: 젠슨 황 CEO 사임(11/12), 콜레트 크레스 CFO가 임시 CEO. 한 주 동안 시가총액 약 5,730억 달러 증발.
- 앤스로픽 IPO: 공모가 밴드 주당 70에서 78달러, 중간값 기준 기업가치 약 1.33조 달러. 이번 주 목요일 나스닥 데뷔 예정.
- 모델 발표: 클로드 Fable 5.2·Mythos 5.2(11/9), 제미나이 4 카본 일반 공개(11/10), 제미나이 4 하이드로젠(11/12).
- 보안: 마이크로소프트 11월 패치 화요일, 실제 악용 중인 아웃룩 제로데이 포함. 깃허브 계정 4,837개를 동원한 CI 비밀값 탈취 캠페인 wfx-loot.
- 개발 도구: AWS가 로컬 에뮬레이터 AWS Emulator 공개. 코드는 전부 AI 에이전트가 작성.
젠슨 황 사임, 엔비디아가 처음 맞는 ‘창업자 없는’ 체제
사건은 빠르게 굴러갔다. CNBC 보도에 따르면 젠슨 황은 11월 8일(일요일) 직원들에게 보낸 메시지에서 사생활 문제를 인정했고, 이사회는 그가 외국 정보기관의 표적이 됐는지 조사하겠다고 밝혔다. 이때만 해도 이사회는 “젠슨을 신뢰한다”며 국가안보나 회사 기밀이 유출됐다고 볼 이유는 없다고 했다. 다음 날 엔비디아 주가는 시장 전체가 오르는 와중에 4% 넘게 빠졌다.
그런데 미국 의회에서 국가안보 우려가 커지고 추가 의혹 보도까지 나오자 분위기가 뒤집혔다. CNN에 따르면 이사회는 11일(수) 밤 회의를 열었고, 젠슨 황은 12일(목) 아침 사임했다. 후임이 정해질 때까지는 오랜 기간 CFO를 맡아온 콜레트 크레스가 임시 CEO를 맡고, 이사회는 내부·외부 후보를 모두 놓고 차기 CEO를 찾는다(월스트리트저널). 엔비디아 주가는 금요일 종가 기준 주초 대비 12.75% 떨어져 시가총액 약 5,730억 달러가 사라졌다. 젠슨 황은 12월 1일 비공개 의회 청문회 증언을 요청받은 상태다.
이 뉴스가 단순한 경영진 교체로 끝나지 않는 이유는 CNBC가 짚은 ‘키맨 리스크’에 있다. 젠슨 황은 CEO이자 사장이었고, 사내 직속 보고 라인만 33명이었다. 멜리우스 리서치는 “명확한 후계자가 없다”고 했고, 번스타인의 스테이시 라스곤은 “젠슨이 곧 엔비디아”라고 표현했다. 정작 지분은 3% 남짓이라 창업자 지배력으로 버틸 구조도 아니었다.
개발자 입장에서 당장 CUDA가 바뀌거나 GPU 공급이 끊기는 일은 없다. 다만 내 판단으로는 두 가지를 지켜봐야 한다. 하나는 이번 주 화요일(11/17) 3분기 실적 발표다. 임시 CEO 체제에서 나오는 첫 가이던스라 AI 인프라 투자 심리의 온도계가 된다. 다른 하나는 대중국 칩 판매를 둘러싼 규제 논의다. 의회 조사 방향에 따라 GPU 수출 규제가 다시 조여질 수 있고, 그러면 클라우드 GPU 단가와 수급에도 영향이 온다. 우리 팀도 내년 인프라 예산을 짜고 있는데, GPU 인스턴스 단가는 당분간 보수적으로 잡아두기로 했다.
출처: CNBC(11/9), 월스트리트저널(11/12), CNN(11/13)
앤스로픽 IPO, 공모가 밴드 확정과 9,000억 달러짜리 청구서
일러스트: 빈 의자와 상장 종소리가 겹친 이사회실
앤스로픽이 11월 10일 공모가 밴드를 주당 70에서 78달러로 정했다. 월스트리트저널에 따르면 8억 2,500만 주를 팔고, 이 밴드 기준 기업가치는 약 1.26조에서 1.41조 달러다. CNN은 중간값으로 가격이 정해지면 610억 달러를 조달하고 완전희석 기준 기업가치 1.33조 달러, 상단이면 644억 달러 조달에 1.4조 달러가 된다고 계산했다. CNBC는 15일 기사에서 이번 주 목요일 나스닥 데뷔가 예상된다고 전했다. 10월 글에서 “11월 9일 주간 마케팅 시작”이라는 블룸버그 보도를 소개했는데, 일정은 그대로 진행되고 있다.
공시 숫자는 성장과 부담이 동시에 크다. CNN이 정리한 투자설명서 내용을 보면 직전 분기 매출은 170억 달러로 1년 전보다 1,127% 늘었고, 올해 1월부터 9월까지 누적 매출은 332억 달러다. 반면 CNBC에 따르면 같은 기간 순손실은 1,040억 달러이고, 컴퓨팅·데이터센터 관련 미지급 약정이 9,000억 달러를 넘는다. 아마존과는 10년간 최소 1,100억 달러 약정이 걸려 있다. 10월 글에서 다룬 5,180억 달러 약정 보도보다 규모가 훨씬 커진 셈인데, 이번 숫자는 정식 투자설명서 기준이다. 앤스로픽 스스로도 “지금 같은 매출 성장률이 계속될 거라 기대하지 않는다”고 적었고, 상위 고객 5곳이 올해 매출의 4분의 1을 차지한다고 밝혔다.
나는 이 IPO를 주식이 아니라 업계 인프라 계약서로 읽는다. CNBC 표현대로 AMD, 브로드컴, 구글, 마이크론, 마이크로소프트, 엔비디아, TSMC가 공모가로 260억 달러를 사들이고, 이들 대부분이 앤스로픽의 장기 지출을 매출로 잡고 있다. 상장이 흔들리면 클라우드·반도체 회사들의 내년 계획이 같이 흔들린다. 반대로 API를 쓰는 입장에서는 상장 이후 가격 정책이 수익성 쪽으로 움직일 가능성을 염두에 둬야 한다. 특정 모델 API 하나에 서비스 원가를 다 걸어 두지 말자는 원칙은 이번에도 유효하다.
출처: 월스트리트저널(11/10), CNN(11/10), CNBC(11/15)
모델 발표 세 건: 클로드 Fable 5.2, 제미나이 4 카본과 하이드로젠
사건 사고에 묻혔지만 모델 발표도 촘촘했다. 앤스로픽은 11월 9일 Claude Fable 5.2와 Claude Mythos 5.2를 내놨다. 둘은 같은 기반 모델이고, Fable은 사이버보안·생물학 오용 방지 장치를 강하게 건 일반 공개판, Mythos는 검증 프로그램을 거친 보안·생명과학 연구 조직만 신청해 쓰는 버전이다. 가격은 입력 100만 토큰당 8달러, 출력 40달러로 이전 세대보다 내려갔고, 출력 속도는 5.1 대비 최대 30% 빨라졌다. 토큰 생성을 최대 2.5배 빠르게 하는 선택형 패스트 모드는 입력 16달러, 출력 80달러다. 눈에 띄는 건 앤스로픽이 직접 “대부분의 코딩·지식 작업은 Opus 5.5로 시작하고 필요할 때 올려 쓰라”고 권한 점이다. 공식 발표에는 Fable 5.2를 High 노력도로 돌리면 Opus 5.5 Max와 비슷한 점수를 작업당 절반 정도 비용으로 낸다는 초기 테스트 결과도 실렸다.
구글은 11월 10일 제미나이 4 카본(Carbon)을 일반에 풀었다. 2주 전 사이버보안 방어 조직에 먼저 공개했던 모델로, 더버지에 따르면 구글은 카본을 “가장 강한 모델”이라 부르며 복잡한 다단계 코딩과 연구용으로 위치시켰다. 유료 개발자는 AI 스튜디오의 제미나이 API로 바로 쓸 수 있고, 출시 기념가는 입력 100만 토큰당 2달러, 출력 10달러다. 에이전트 개발 플랫폼 안티그래비티(Antigravity)에서는 프롬프트 하나를 여러 에이전트 팀으로 쪼개는 ‘스웜’ 기능도 미리보기로 열었다. 이틀 뒤인 12일에는 속도형 모델 제미나이 4 하이드로젠(Hydrogen)이 나왔다. 매셔블 보도에 따르면 코드 작성, 테스트 실행 같은 빠른 실행 작업용이고, 사고 수준을 low, medium, high(기본), xhigh로 조절할 수 있으며 구글 검색의 AI 기능에 전 세계적으로 적용되기 시작했다.
세 발표를 나란히 놓으면 방향이 같다. 큰 모델이 설계와 판단을 맡고 빠르고 싼 모델이 실행을 맡는 다중 모델 구성이 기본값이 되고 있다. 앤스로픽은 Fable을 상위 모델이 하위 모델에 조언하는 ‘어드바이저’나 일을 나눠주는 ‘오케스트레이터’로 쓰라고 안내했고, 구글도 하이드로젠을 카본·아르곤과 짝지어 쓰는 실행 엔진으로 소개했다. 실무에서는 모델 선택을 코드에 박아 넣지 말고, 작업 종류별로 모델과 노력도를 설정값으로 빼 두는 구조가 점점 중요해진다. 나도 사내 자동화 스크립트의 모델명을 하드코딩했다가 교체 때마다 여러 파일을 고친 적이 있어서, 요즘은 라우팅 설정 파일 하나로 모아 둔다.
출처: Anthropic 공식 발표(11/9), 더버지(11/10), 매셔블(11/13)
11월 패치 화요일, 아웃룩 파일 하나로 NTLM 해시가 샌다
일러스트: 금 간 메일 봉투에 방패 패치를 덧대는 관리자
마이크로소프트가 11월 10일 정기 보안 업데이트를 배포했다. 집계 기준마다 숫자가 다르다. 블리핑컴퓨터는 엣지(크로미움) 취약점 142건을 포함해 1,235건, 크리티컬 66건으로 셌고, 래피드7은 마이크로소프트 자체 제품 기준 1,092건으로 집계했다. 10월에 이어 두 달 연속 1,000건대다. 래피드7은 “몇 달 전만 해도 상상할 수 없던 규모인데, 실제 악용된 취약점 수는 늘지 않았다”고 덧붙였다.
우선순위 1번은 실제 공격에 쓰이고 있는 아웃룩 제로데이 CVE-2026-124194다. 조작된 메시지 파일을 열면 아웃룩이 외부 콘텐츠 경고 없이 공격자 서버로 접속하고, 그 과정에서 사용자의 NTLMv2 해시가 넘어간다. 공격자는 이 해시를 오프라인에서 크래킹하거나 다른 서비스로 릴레이해 사용자를 사칭할 수 있다. CVSS 점수는 6.5로 높지 않지만 래피드7은 점수가 위험을 다 설명하지 못한다고 봤다. 미리 보기 창만으로는 트리거되지 않는다는 점이 그나마 다행이다. 지원 중인 클래식 아웃룩 전 버전에 패치가 나왔다. 인증 전 원격 코드 실행이 가능한 윈도우 Schannel(TLS 구현) 취약점 CVE-2026-119952도 크리티컬로 함께 고쳐졌다.
같은 주에 구글은 실제 악용 중인 크롬 취약점 긴급 업데이트를 냈고, 이반티 Connect Secure, 소닉월 SSL-VPN 등 경계 장비 쪽 패치도 줄줄이 나왔다(블리핑컴퓨터 정리). 메일과 VPN, 브라우저라는 ‘사람이 매일 여는 입구’ 세 곳이 한 주에 다 걸린 셈이다. 사내에서 클래식 아웃룩을 쓰는 팀이라면 이번 주 안에 배포를 끝내고, 외부로 나가는 SMB(445 포트) 차단과 SMB·LDAP 서명 설정을 같이 점검하는 게 맞다. 해시 유출형 공격은 패치가 늦은 PC 한 대에서 시작되는 경우가 많다.
출처: 블리핑컴퓨터(11/10), 래피드7(11/10)
wfx-loot, 깃허브 계정 4,837개로 CI 비밀값을 털다
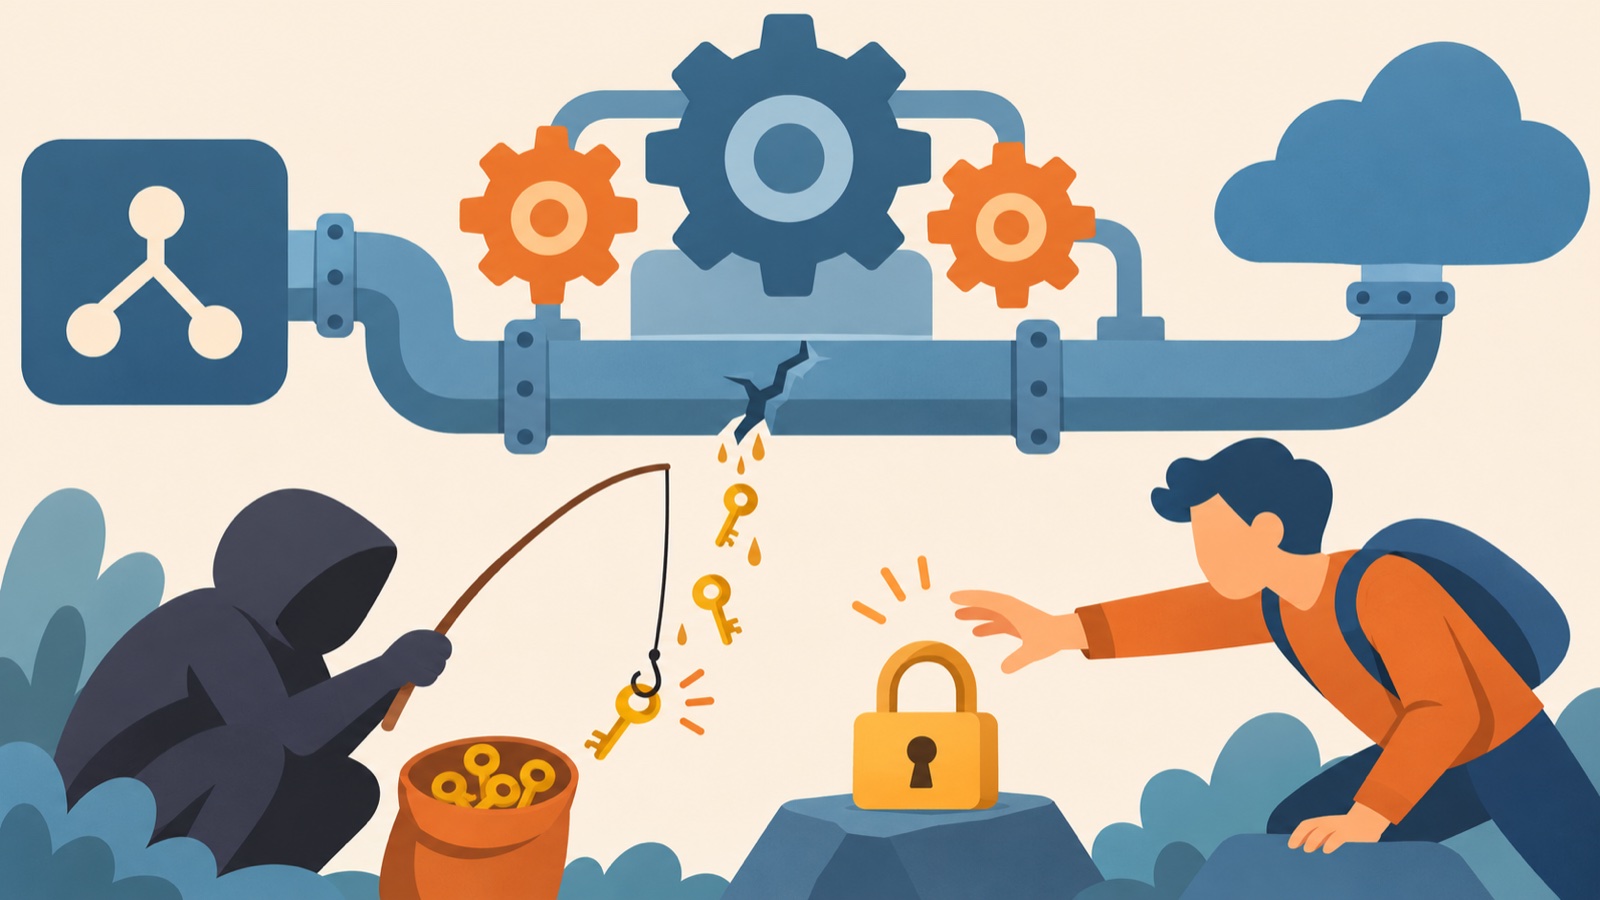
일러스트: 빌드 파이프라인 틈으로 새는 열쇠를 낚는 공격자와 자물쇠를 잡는 개발자
이번 주 개발자에게 가장 직접적인 뉴스는 이쪽이다. 블리핑컴퓨터가 보안 업체 에이키도(Aikido) 분석을 인용해 보도한 ‘wfx-loot’ 캠페인은 11월 10일 12시 45분(UTC)쯤 시작됐다. 공격자는 탈취한 깃허브 계정 4,837개로 저장소 61,764곳에 쓰기 권한이 있는지 찔러봤다. ‘docs: dependency audit notes’라는 그럴듯한 제목의 풀 리퀘스트를 열어 권한을 확인했고, 그중 92%는 지금도 열린 채로 남아 있다. 저장소 주인 대부분이 눈치채지 못했다는 뜻이다.
권한이 확인되면 기존 GitHub Actions 워크플로를 고치거나, 수명이 짧은 브랜치에 새 워크플로를 넣거나, npm install 훅을 심어 1,500줄짜리 셸 스크립트를 실행했다. 이 스크립트는 Actions 시크릿과 GITHUB_TOKEN, OIDC 토큰, AWS·애저·GCP 자격증명, SSH·도커·쿠버네티스·npm·PyPI 자격증명, 그리고 OpenAI, 앤스로픽, 제미나이 같은 AI 서비스 키까지 긁어 갔다. OIDC 토큰을 클라우드 임시 세션으로 바꿔 권한을 키우는 기능도 있었다. 마지막에는 변경을 되돌리고 워크플로 실행 기록과 로그를 1분 안에 지웠다. 최소 1,835곳에서 실제로 비밀값이 털린 것으로 확인됐고, 자동 배포 설정 때문에 일부 Packagist·Go 패키지 버전에 악성 코드가 실려 나가기도 했다.
같은 주 아스테크니카는 보안 업체 에이피로(Apiiro) 조사를 인용해, 클로드 코드의 로컬 설정 파일 ‘.claude/settings.local.json’이 공개 깃허브 저장소에 10만 건 넘게 올라가 있고 그중 약 1,100건에 API 토큰이나 DB 비밀번호가 들어 있었다고 보도했다. “다시 묻지 않기”로 승인한 명령이 비밀값을 포함한 채 그대로 저장되는 구조 때문이다. 그중 215건은 gitleaks와 TruffleHog 같은 비밀값 스캐너에도 걸리지 않았다.
두 사건의 공통점은 CI와 개발 도구가 이제 가장 값비싼 비밀값 보관소라는 점이다. 블리핑컴퓨터가 정리한 대응 수칙은 ‘wfx-docs’ 브랜치, 정찰용 풀 리퀘스트, 워크플로 실행 번호가 비는 구간을 확인하라는 것이고, 실행 흔적이 있으면 해당 워크플로가 접근할 수 있던 모든 시크릿과 클라우드 역할을 노출된 것으로 보고 즉시 교체하라는 것이다. 나는 여기에 세 가지를 더한다. 외부 기여자 PR에서는 시크릿이 필요한 워크플로가 돌지 않게 막고, 클라우드 접근은 장기 키 대신 범위를 좁힌 OIDC 역할로 바꾸고, 저장소마다 .gitignore에 개발 도구 로컬 설정 파일을 명시한다. 전역 .gitignore만 믿으면 저장소를 다른 기계에서 클론했을 때 보호가 사라진다.
출처: 블리핑컴퓨터(11/12), 아스테크니카(11/9)
AWS Emulator, 에이전트가 짜고 에이전트가 고치는 로컬 AWS
보안 뉴스로 무거워진 한 주에 반가운 도구 소식도 있었다. AWS가 11월 11일 로컬 에뮬레이터 ‘AWS Emulator’를 공개했다. 노트북에서 실행하면 AWS CLI와 SDK, 코딩 에이전트가 로컬 HTTPS 엔드포인트(127.0.0.1:9297)를 실제 AWS처럼 호출한다. 추가 요금은 없고 소스는 깃허브에 있다. 리눅스는 RPM·Debian 패키지로, macOS와 윈도우는 문서의 Dockerfile로 이미지를 직접 빌드해 띄운다. 환경 변수 AWS_ENDPOINT_URL 등만 바꾸면 애플리케이션 코드는 그대로다. 시작할 때마다 ‘EMULATOR’로 시작하는 전용 키를 새로 만들고 다른 키로 서명된 요청은 거부하니, 실수로 운영 계정을 건드릴 걱정도 줄었다.
구조가 흥미롭다. 러스트로 구현됐고, AWS SDK가 쓰는 공개 API 모델에서 만들어져 요청과 에러 응답 모양이 실제 AWS와 같다. 긱와이어에 따르면 400개 넘는 API 모델, 200개 넘는 서비스를 다룬다. 더 놀라운 건 제작 방식이다. 프로젝트를 이끈 AWS 엔지니어는 “에뮬레이터는 전부 자율 에이전트가 작성했고, 우리 팀은 코드를 한 줄도 쓰거나 리뷰하지 않았다”고 밝혔다. 실제 AWS와 비교하는 테스트를 짜는 팀, 그 테스트를 돌려 이슈를 올리는 팀, 이슈를 고치는 팀으로 에이전트를 나눠 돌린다고 한다.
실무 영향은 분명하다. DynamoDB, S3, SQS를 쓰는 코드의 통합 테스트를 배포 없이 노트북과 CI에서 돌릴 수 있고, 코딩 에이전트에게 클라우드 계정 대신 에뮬레이터를 쥐여 줄 수 있다. 위에서 다룬 wfx-loot 사건과 이어서 보면, 에이전트와 테스트에 진짜 자격증명을 줄 일이 줄어드는 것 자체가 보안상 이득이다. 다만 IAM 정책 평가나 서비스 간 미묘한 동작까지 실제와 똑같다고 믿긴 이르다. 나라면 로컬은 에뮬레이터로 빠르게 돌리고, 배포 전 스테이징 계정에서 한 번 더 확인하는 2단 구성으로 시작하겠다.
출처: AWS News Blog(11/11), 긱와이어(11/11)
짧게 보는 단신
- 오픈AI 분기 매출 100억 달러 돌파 보도(11/11): 블룸버그가 익명 소식통을 인용해 3분기 매출이 처음 100억 달러를 넘었다고 보도했다(테크크런치 인용). 2분기 67억 달러에서 50% 가까이 늘었고, 연환산 매출은 500억 달러 수준이다. 같은 기사에서 앤스로픽은 10월 말 연환산 매출 810억 달러를 밝혔는데, 두 회사는 집계 방식이 달라 단순 비교는 어렵다. 테크크런치
- 챗GPT 월렛 출시(11/13): 오픈AI ‘dots’ 에이전트가 사용자 대신 결제하는 기능이다. 미국 Pro 구독자부터 시작하고, 에이전트는 실제 카드 번호 대신 거래 한 건에만 쓰이는 결제 토큰을 받는다. 각 구매는 사용자가 보안 확인으로 승인한다. 에이전트 결제를 설계하는 쪽이라면 ‘거래 단위 토큰 + 건별 승인’ 구조는 참고할 만하다. CNBC
- 크롬·경계 장비 긴급 패치: 패치 화요일과 같은 주에 크롬 제로데이 긴급 업데이트, 이반티·소닉월·시스코 패치가 이어졌다. 브라우저 자동 업데이트가 꺼진 사내 PC가 있다면 이번 기회에 정리하자. 블리핑컴퓨터
다음 주 관전 포인트
이번 주 키워드를 하나로 고르라면 ‘의존’이다. 엔비디아는 한 사람에게, AI 업계는 앤스로픽과 오픈AI의 지출에, 우리 빌드 파이프라인은 그 안에 쌓인 비밀값에 생각보다 많이 기대고 있었다는 걸 확인한 한 주였다.
- 화요일(11/17) 엔비디아 3분기 실적: 임시 CEO 체제 첫 가이던스와 대중국 매출 관련 질의.
- 목요일(11/19 예정) 앤스로픽 나스닥 상장: 최종 공모가가 밴드 어디에서 정해지는지, 첫날 시장 반응.
- wfx-loot 후속 분석: 피해 저장소 목록과 악성 패키지 버전 추가 공개 여부. 우리 조직 저장소에 ‘docs: dependency audit notes’ PR이 없는지 이번 주 안에 확인.
개인적으로는 3번이 제일 급하다. 상장과 실적은 지켜보면 되지만, 열려 있는 수상한 PR 하나는 오늘 닫을 수 있다. 다음 주 월요일에 또 정리하겠다.
댓글